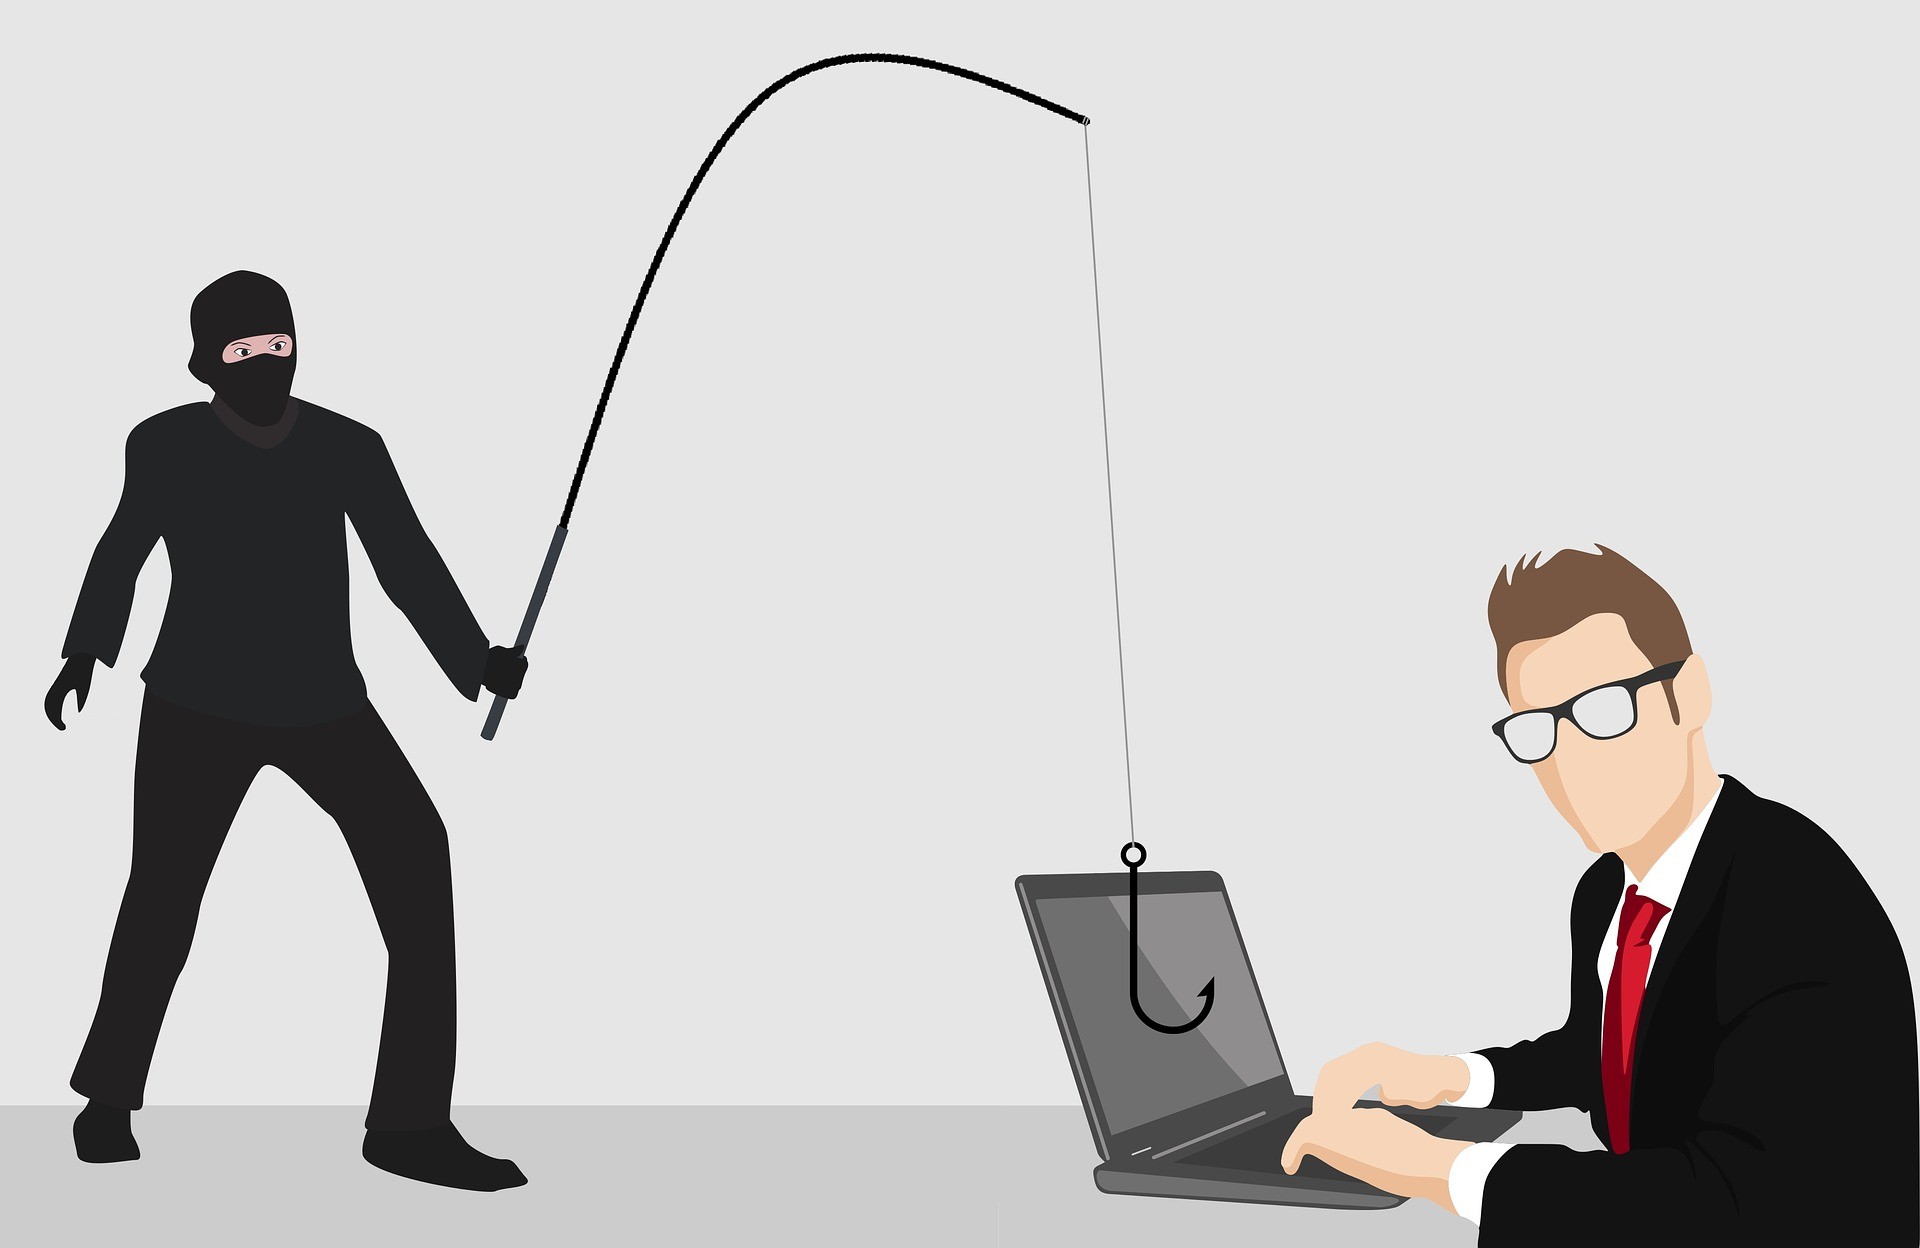
Social engineering হলো প্রযুক্তিগত দুর্বলতার বদলে মানুষের বিশ্বাস, ভয়, কৌতূহল বা তাড়াহুড়াকে কাজে লাগিয়ে তথ্য বা access নেওয়ার প্রতারণামূলক কৌশল। অপরাধী নিজেকে bank, colleague, delivery service বা support agent হিসেবে পরিচয় দিতে পারে। তাই message দেখতে পরিচিত হলেই সেটি নিরাপদ—এমন নয়।
Table of Contents
Social engineering-এর সাধারণ ধরন
Phishing ও spear phishing
Phishing message অনেকের কাছে পাঠানো হয়; spear phishing নির্দিষ্ট ব্যক্তি বা প্রতিষ্ঠানের তথ্য ব্যবহার করে বেশি বিশ্বাসযোগ্যভাবে সাজানো হয়। লক্ষ্য সাধারণত login, payment বা sensitive file নেওয়া।
Smishing ও vishing
SMS বা messaging app-এর প্রতারণাকে smishing এবং phone call-এর প্রতারণাকে vishing বলা হয়। OTP, PIN, card information বা remote access app চাইলে বিশেষ সতর্ক থাকুন।
Impersonation ও business email compromise
প্রতারক manager, vendor বা পরিচিত ব্যক্তির পরিচয় দিয়ে জরুরি payment, bank account পরিবর্তন বা confidential document চাইতে পারে। Display name নয়, পূর্ণ email address এবং অনুরোধের প্রেক্ষাপট যাচাই করুন।
Baiting ও scareware
“Free gift”, cracked software বা ভয় দেখানো security alert দিয়ে click/download করানো হয়। Browser pop-up-এর phone number-এ call বা অচেনা cleaner install করবেন না।
সতর্ক হওয়ার প্রধান সংকেত
- “এখনই করুন” ধরনের অস্বাভাবিক তাড়াহুড়া বা ভয়
- Password, OTP, PIN বা recovery code চাওয়া
- Domain spelling, reply-to address বা link destination-এ অসঙ্গতি
- অপ্রত্যাশিত invoice, attachment বা QR code
- স্বাভাবিক প্রক্রিয়া এড়িয়ে gift card, crypto বা নতুন account-এ payment
- গোপন রাখতে বা অন্য কাউকে না জানাতে বলা
নিরাপদ থাকার ১০টি উপায়
- Message-এর link ব্যবহার না করে official app বা নিজে লেখা website address দিয়ে account খুলুন।
- অর্থ বা sensitive data-এর অনুরোধ পরিচিত আলাদা channel-এ যাচাই করুন।
- Password, OTP ও recovery code কাউকে দেবেন না।
- Unique password, password manager এবং two-factor authentication ব্যবহার করুন।
- Attachment খোলার আগে sender ও context নিশ্চিত করুন।
- Social media-তে কাজ, ভ্রমণ ও contact information সীমিত রাখুন।
- App-এর অপ্রয়োজনীয় permission এবং remote access request প্রত্যাখ্যান করুন।
- Bank ও email account-এর login/payment alert চালু রাখুন।
- প্রতিষ্ঠানে payment approval ও bank-detail change-এর জন্য দুই ধাপ verification রাখুন।
- সন্দেহজনক message দ্রুত report করুন; ভুল হয়ে গেলেও লুকাবেন না।
ফাঁদে পড়লে কী করবেন?
ভুল তথ্য দিলে পরিষ্কার device থেকে password বদলান, active session sign out করুন, 2FA চালু করুন এবং bank বা সংশ্লিষ্ট প্রতিষ্ঠানের official support-এ যোগাযোগ করুন। টাকা পাঠিয়ে থাকলে দ্রুত financial provider-কে জানান। ক্ষতিকর app install করলে network বিচ্ছিন্ন করে trusted security scan বা professional সহায়তা নিন।
উপসংহার
Social engineering ঠেকানোর সবচেয়ে কার্যকর অভ্যাস হলো থামা, আলাদা মাধ্যমে যাচাই করা এবং sensitive তথ্য না দেওয়া। প্রযুক্তিগত protection গুরুত্বপূর্ণ, কিন্তু স্পষ্ট verification process এবং দ্রুত reporting আরও বড় ক্ষতি প্রতিরোধ করতে পারে।
সাধারণ প্রশ্ন
Phishing message খুললেই কি account hack হয়?
শুধু message দেখা সাধারণত যথেষ্ট নয়; ঝুঁকি বাড়ে link খুলে credential দেওয়া, attachment চালানো বা permission দিলে। সন্দেহ হলে password বদলে recent activity পরীক্ষা করুন।
কোম্পানিতে social engineering কীভাবে কমাবেন?
Payment বা password reset-এর জন্য দ্বিতীয় channel verification, সীমিত access এবং নিয়মিত awareness exercise কার্যকর। ভুল report করলে কর্মীকে দোষারোপ না করে দ্রুত response উৎসাহিত করুন।